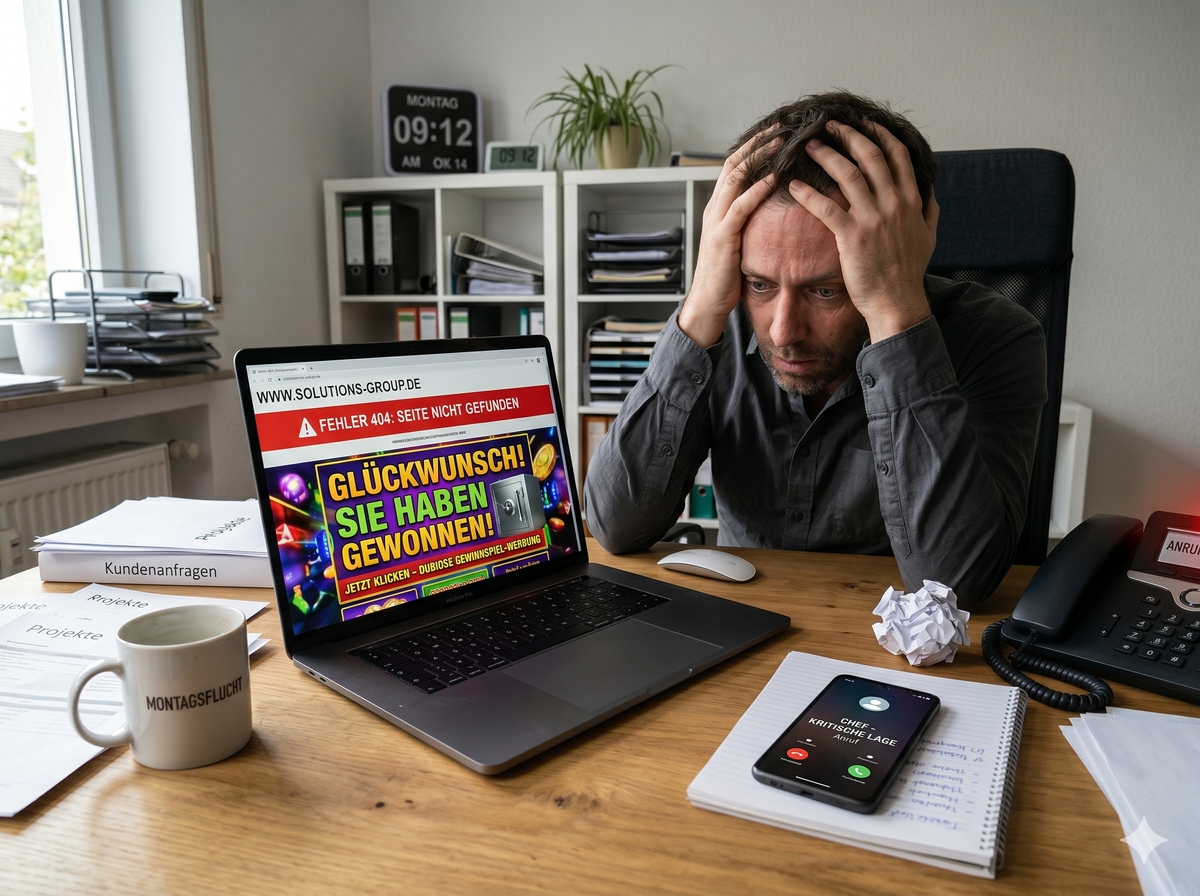
Es ist der Albtraum jedes Unternehmers: Du tippst am Montagmorgen deine Webadresse ein und landest auf einer Fehlerseite – oder schlimmer noch, auf einer dubiosen Werbe-Website. Deine Kundendaten sind weg, dein Shop steht still und das Telefon klingelt ununterbrochen.
Als Spezialist für Web-Lösungen höre ich oft den Satz: „Javier, wer sollte schon meine kleine Schweizer KMU-Seite hacken?“ Die ehrliche Antwort lautet: Hacker interessieren sich nicht für dein Unternehmen. Sie interessieren sich für die Rechenleistung deines Servers.
Aktueller Trend: KI-gesteuerte Botnets
News-Check (Mai 2026)
Die Art der Angriffe hat sich verändert. Wir sehen aktuell einen massiven Anstieg von automatisierten, KI-gesteuerten Botnets, die systematisch das gesamte Netz nach WordPress-Seiten mit veralteten Plugins scannen. Es ist keine gezielte Sabotage mehr, sondern ein blindes „Abfischen“ von Sicherheitslücken.
1. Das „Sorglos-Setup“: Prävention statt Panik
Die gute Nachricht ist: Du brauchst keine sündhaft teure Enterprise-Firewall, um dich zu schützen. WordPress ist von Haus aus ein sehr sicheres System – wenn man es richtig pflegt. Sicherheit besteht aus drei simplen Säulen:
Regelmässige Updates
Plugins, Themes und der WordPress-Core müssen aktuell gehalten werden. 90 % aller erfolgreichen Hacks passieren über bekannte Lücken in alten Plugin-Versionen, für die es längst ein Update gab.
Strenge Zugriffsrechte
Admin-Namen wie „admin“ oder schwache Passwörter sind Einladungen für Brute-Force-Angriffe. Eine saubere Konfiguration der Benutzerrollen ist Pflicht.
Sicherheits-Plugins (WAF)
Als Lösungs-Experte programmiere ich keine eigene Firewall, sondern nutze bewährte Tools wie All-In-One Security (AIOS), WP Cerber Security oder Cloudflare. Ich konfiguriere diese Werkzeuge so, dass sie bösartigen Traffic blockieren, bevor er deine Seite überhaupt erreicht.
2. Die letzte Rettung: Das kugelsichere Backup
Trotz aller Sicherheitsmassnahmen kann immer etwas Unvorhergesehenes passieren (z. B. ein fehlerhaftes Server-Update deines Hosters). Hier greift die 3-2-1-Backup-Regel.
Ein Backup bringt dir gar nichts, wenn es auf demselben Server liegt, der gerade gehackt wurde. Daher richte ich für meine Kunden, auf wunsch, immer externe, verschlüsselte Backups ein. Wenn der Ernstfall eintritt, spiele ich das saubere Backup mit wenigen Klicks zurück und dein Business läuft innerhalb kürzester Zeit weiter.
3. Schweizer KMU und das nDSG: Sicherheit ist gesetzliche Pflicht
Seit der Einführung des neuen Datenschutzgesetzes (nDSG) ist die Absicherung deiner Webseite keine reine Technik-Frage mehr, sondern eine rechtliche Notwendigkeit. Wenn durch eine Sicherheitslücke Kundendaten (wie E-Mail-Adressen oder Bestellhistorien aus deinem Shop) abfliessen, drohen hohe Bussen und ein massiver Reputationsverlust.
Ein proaktives Wartungs-Setup beweist im Ernstfall, dass du deine Sorgfaltspflicht erfüllt hast.
Fazit: Wartung ist günstiger als der Notdienst
Ein gehackter Onlineshop kostet dich nicht nur Nerven, sondern bares Geld durch Umsatzausfälle und teure Bereinigungen. Für einen Bruchteil dieser Kosten kannst du die Wartung auslagern.
Du betreibst dein Kerngeschäft – ich kümmere mich im Hintergrund darum, dass deine digitale Infrastruktur läuft wie ein Schweizer Uhrwerk. Zu fairen, planbaren Konditionen.
Referenzen & Ressourcen:
- Sicherheits-Grundlagen: Offizielle WordPress Security Guidelines
- Datenschutz: EDÖB (Eidgenössischer Datenschutzbeauftragter)
Experte für WordPress & PrestaShop
Seit 14 Jahren realisiere ich als spezialisierter Freelancer Web-Projekte für Schweizer KMU. Mein Fokus liegt nicht nur auf der blossen Verwaltung (Administration), sondern auf der technischen Exzellenz und der rechtssicheren Skalierung deines Business. Von meinem Standort in Spanien aus biete ich dir Schweizer Präzision zu effizienten Konditionen.